
Story
Tin tặc nhắm vào các công ty tài chính lớn của Mỹ, bao gồm Blackstone và CME Group
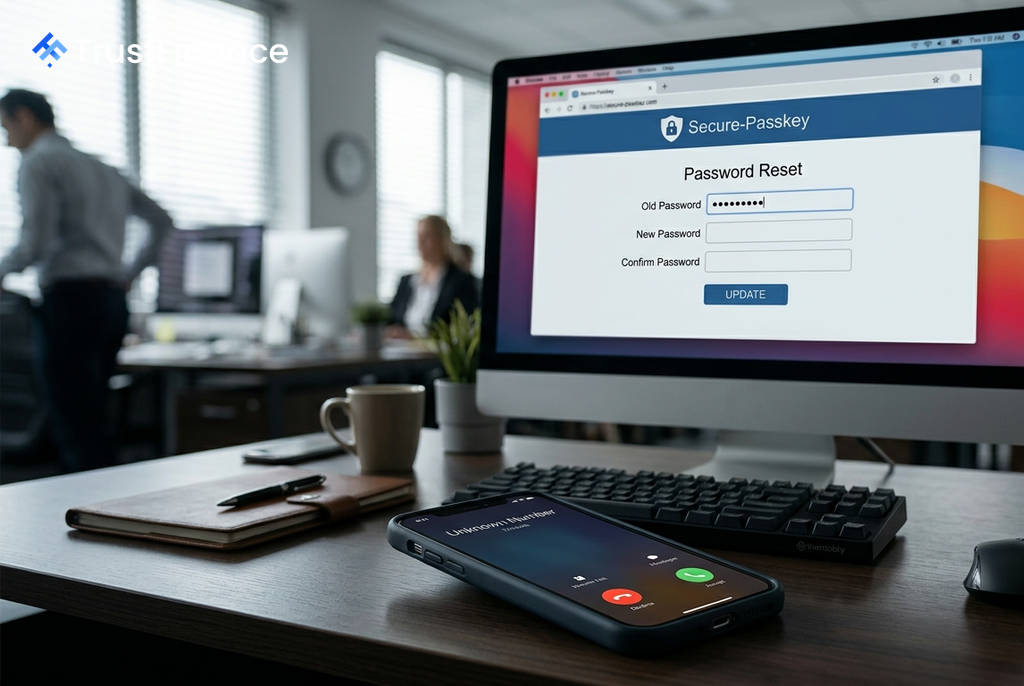
Các tin tặc đòi tiền chuộc đã nhắm mục tiêu vào hàng chục tổ chức tài chính và doanh nghiệp lớn của Mỹ trong tháng qua, bao gồm các công ty cổ phần tư nhân hàng đầu như Blackstone và KKR, cùng với sàn giao dịch CME Group. Theo dữ liệu từ Google và phân tích của Reuters, chiến dịch này sử dụng các cuộc gọi điện thoại và trang web giả mạo để đánh cắp mật khẩu nhân viên.
Phương thức tấn công phi kỹ thuật
Trong một bài đăng trên blog, Google cho biết nhóm tin tặc này hoạt động dưới nhiều tên gọi khác nhau như Redact, Pink, Falcon và Helix. Chúng sử dụng các chiến thuật "kỹ nghệ xã hội tỉ mỉ" để thực hiện các cuộc tấn công.
- Tin tặc gọi đến điện thoại cá nhân của nhân viên, giả danh là bộ phận hỗ trợ kỹ thuật (IT help desk) của công ty.
- Chúng tạo ra tình huống khẩn cấp, yêu cầu nhân viên cập nhật mật khẩu hoặc phương thức xác thực đa yếu tố.
- Nhân viên sau đó được hướng dẫn truy cập vào một trang web giả mạo có tên như "passkeyhelpdesk" hoặc "secure-passkey".
Khi nhân viên nhập thông tin đăng nhập, tin tặc sẽ thu thập mật khẩu và mã xác thực (thường được gửi qua tin nhắn hoặc ứng dụng) ngay trong cuộc gọi để chiếm quyền kiểm soát tài khoản.
Các mục tiêu và tác động tiềm tàng
Danh sách các công ty bị nhắm mục tiêu bao gồm nhiều tên tuổi lớn trong ngành tài chính, cho thấy quy mô và tham vọng của chiến dịch. Các công ty được xác định bao gồm:
 Ad
- Blackstone
- Bridgewater Associates
- Apollo Global Management
- Bain Capital
- KKR
- TPG
- CME Group
- Moody’s
Reuters không thể xác định công ty nào đã bị xâm nhập thành công. Tuy nhiên, Google cho biết trong một số trường hợp, các công ty (không được nêu tên) đã trả tiền chuộc cho tin tặc. Một cuộc tấn công thành công có thể làm rò rỉ dữ liệu nhạy cảm của các công ty cổ phần tư nhân lớn nhất nước Mỹ.
Bối cảnh và phân tích
Austin Larsen, nhà phân tích mối đe dọa chính tại Google, cho biết động cơ của tin tặc hoàn toàn là vì tiền. "Họ nghĩ rằng các công ty này có dữ liệu đủ nhạy cảm để nếu bị lấy đi, họ sẽ trả tiền để ngăn chặn việc đó," ông Larsen nói. Ông cũng nhấn mạnh rằng chiến thuật này không phức tạp nhưng lại "thực sự hiệu quả".
Các chuyên gia cho rằng việc tin tặc sử dụng các phương thức có vẻ thô sơ như gọi điện thoại cho thấy yếu tố con người vẫn là mắt xích yếu nhất trong hệ thống an ninh mạng. Lee Clark, một nhà quản lý tình báo về mối đe dọa mạng, nhận định: "Bởi vì hàng rào phòng thủ giờ đây đã quá tinh vi và công nghệ cao, chúng chỉ cần lừa người bảo vệ mở cửa cho mình."