
Story
ブラックストーンなど米金融大手にサイバー攻撃、電話利用の古典的手口で
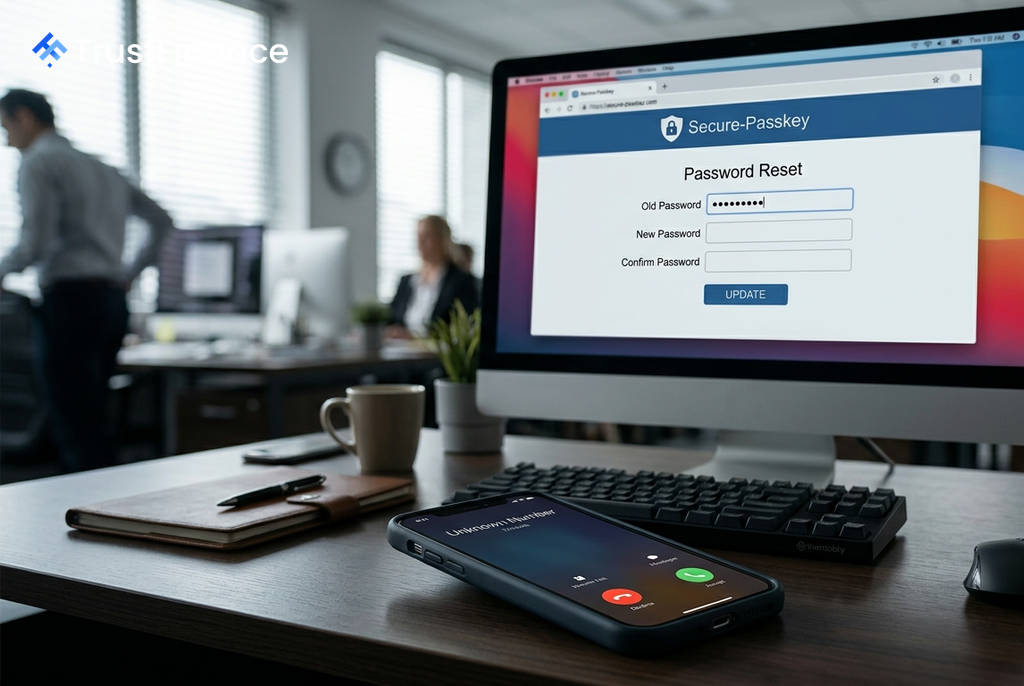
Googleとロイター通信が分析したデータによると、ランサムウェア(身代金要求型ウイルス)を操るハッカー集団が、過去1カ月間にわたり米国の著名な金融機関を標的にサイバー攻撃を仕掛けていたことが明らかになった。標的リストには、プライベートエクイティ大手のブラックストーンやKKR、デリバティブ取引所のCMEグループなどが含まれている。
攻撃の概要と標的
Googleが6日に公開したブログ投稿と、ロイター通信がレビューしたインターネット情報によると、ハッカー集団は米国の金融業界やその他の事業会社を狙ったパスワード窃取目的のウェブサイトを多数作成していた。標的とされた企業は以下の通り。
- ブラックストーン (Blackstone)
- ブリッジウォーター・アソシエイツ (Bridgewater Associates)
- アポロ・グローバル・マネジメント (Apollo Global Management)
- ベインキャピタル (Bain Capital)
- KKR
- TPG
- CMEグループ (CME Group)
- ムーディーズ (Moody's)
ロイター通信は、Googleが報告書で特定した72の悪意あるウェブサイトを分析することで、これらの企業を標的とした具体的なサブドメインを特定した。どの企業が実際に被害に遭ったかは確認されていないが、Googleは一部の企業(社名は非公表)がハッカーに身代金を支払ったケースがあったと報告している。
古典的だが効果的な手口
 Ad
今回の攻撃で特徴的なのは、高度な技術ではなく、電話という古典的な手段を用いたソーシャルエンジニアリングに依存している点だ。ハッカーは企業のITヘルプデスクを装い、従業員の個人携帯電話に連絡。パスキーや多要素認証の緊急更新が必要であると偽り、偽のウェブサイトへ誘導する。
従業員が指示に従いパスワードを入力すると、ハッカーは通話中にリアルタイムで認証コードなどを聞き出し、アカウントを乗っ取る。Googleの脅威インテリジェンス・グループの主任アナリスト、オースティン・ラーセン氏は、この手口について「洗練されているというより、非常に効果的だ」と指摘しており、セキュリティ対策における「人的要素」が依然として大きな脆弱性であることを示している。
市場への影響と背景
攻撃が成功した場合、多くの企業に資金を提供する大手プライベートエクイティ企業が保有する機密データが漏洩するリスクがある。Googleによると、このハッカー集団は最近、プライベートエクイティ、法律事務所、金融格付け機関へと標的を移しているという。
ラーセン氏は、ハッカーの動機は「純粋に金銭目的」だと述べている。機密性の高いデータを保有し、情報漏洩を防ぐためなら身代金を支払う可能性が高いと見なした企業を狙っていると分析している。今回の事案は、金融業界がいかに巧妙なサイバー脅威に晒されているかを改めて浮き彫りにした。