
Story
Peretas Incar Raksasa Keuangan AS Termasuk Blackstone dan CME Group Melalui Panggilan Telepon
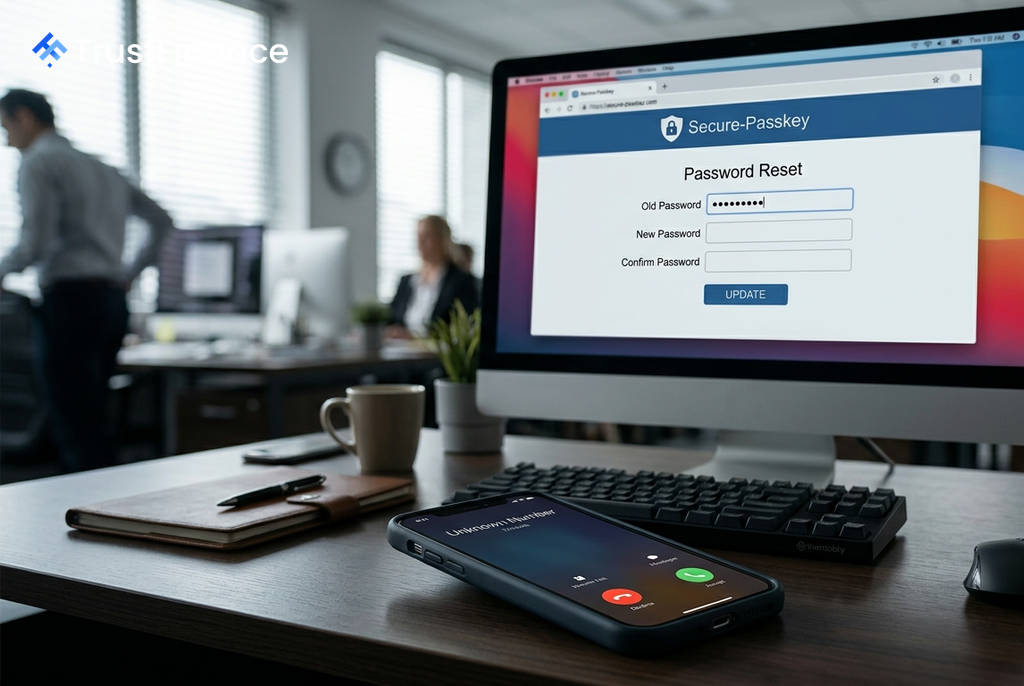
Peretas yang meminta tebusan telah menargetkan puluhan lembaga keuangan dan bisnis terkemuka di Amerika Serikat selama sebulan terakhir, menggunakan panggilan telepon untuk melakukan rekayasa sosial terhadap karyawan. Menurut data intelijen internet yang diulas oleh Reuters dan laporan dari Google, target serangan ini mencakup perusahaan *private equity* raksasa seperti Blackstone, KKR, dan Apollo Global Management.
Rincian Serangan Rekayasa Sosial
Menurut laporan Google yang dirilis pada hari Kamis, kelompok peretas yang beroperasi dengan berbagai nama seperti Redact, Pink, dan Falcon, menggunakan "taktik rekayasa sosial yang cermat". Mereka menghubungi karyawan, sering kali melalui ponsel pribadi, dengan berpura-pura sebagai tim bantuan IT internal perusahaan.
Dalam panggilan tersebut, peretas menciptakan urgensi dengan menyatakan adanya arahan untuk memperbarui *passkey* atau otentikasi multifaktor (MFA). Karyawan kemudian diarahkan ke situs web jebakan yang dirancang untuk mencuri kata sandi. Selama panggilan berlangsung, peretas akan mengambil kode sandi sekali pakai (OTP) yang diterima korban untuk membajak akun secara *real-time*.
Austin Larsen, analis ancaman utama di Google, menyatakan bahwa meskipun taktik ini tidak terlalu canggih secara teknis, metode ini "sangat efektif".
Target Utama dan Dampak Potensial
Data menunjukkan bahwa para peretas membuat situs web palsu yang dirancang khusus untuk mencuri kredensial dari karyawan di berbagai perusahaan ternama. Selain perusahaan *private equity*, target lainnya termasuk:
 Ad
- CME Group
- Bridgewater Associates
- Moody’s
- Bain Capital
- TPG
Google menyatakan bahwa para peretas baru-baru ini mengalihkan perhatian mereka ke sektor *private equity*, firma hukum, dan lembaga pemeringkat keuangan. "Ini benar-benar soal uang," kata Larsen dari Google. "Mereka berpikir bahwa perusahaan-perusahaan ini memiliki data yang cukup sensitif sehingga mereka akan membayar untuk mencegah kebocoran."
Jika berhasil, peretasan ini dapat mengkompromikan data sensitif dari beberapa perusahaan modal swasta terbesar di AS. Reuters tidak dapat memastikan perusahaan mana yang berhasil dibobol, tetapi Google menyebutkan bahwa dalam beberapa kasus, perusahaan yang tidak disebutkan namanya telah membayar uang tebusan.
Menyoroti Kerentanan Faktor Manusia
Serangan ini menggarisbawahi bagaimana taktik *low-tech* yang menargetkan elemen manusia tetap menjadi salah satu ancaman paling efektif, bahkan bagi perusahaan dengan program keamanan siber yang canggih. "Karena pagarnya sekarang begitu mewah dan berteknologi tinggi, kami hanya perlu mengelabui penjaga untuk membukakan pintu bagi kami," kata Lee Clark, seorang manajer intelijen ancaman siber.
Menanggapi permintaan komentar dari Reuters, KKR, Bain Capital, CME, TPG, dan Apollo menolak berkomentar. Sementara itu, Blackstone, Bridgewater Associates, dan Moody’s tidak segera memberikan tanggapan.