
Story
हैकर्स ने ब्लैकस्टोन, CME ग्रुप समेत अमेरिकी प्राइवेट इक्विटी फर्मों को बनाया निशाना: रिपोर्ट
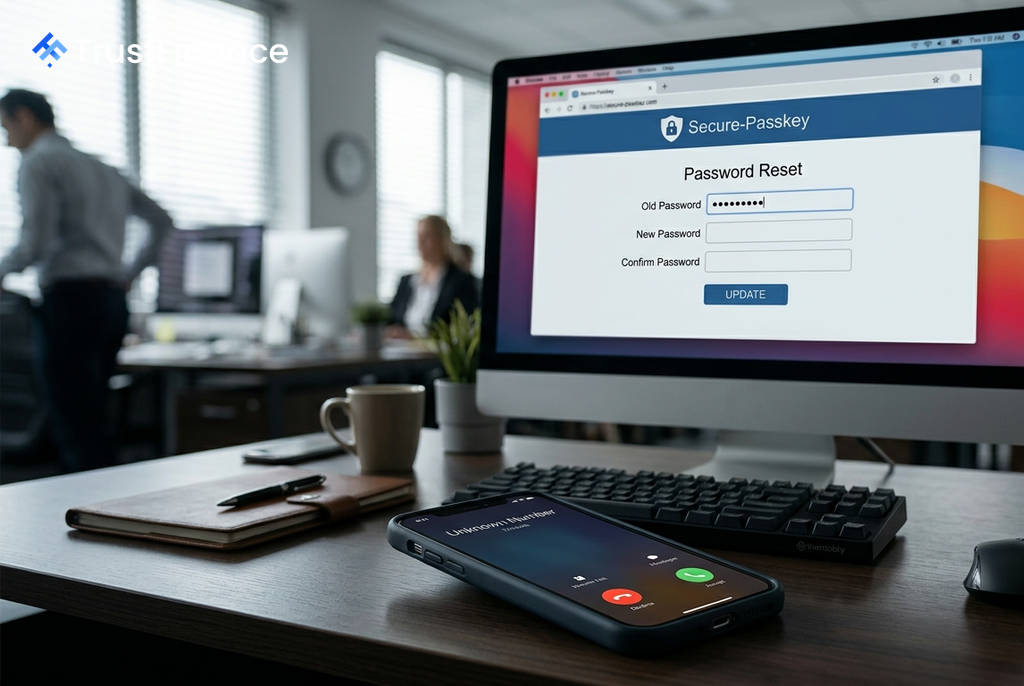
रॉयटर्स द्वारा समीक्षा किए गए गूगल और इंटरनेट इंटेलिजेंस डेटा के अनुसार, फिरौती मांगने वाले हैकर्स ने पिछले महीने ब्लैकस्टोन (Blackstone) और CME ग्रुप (CME Group) सहित दर्जनों प्रमुख अमेरिकी वित्तीय संस्थानों और प्राइवेट इक्विटी फर्मों को निशाना बनाया है। इन हमलों का उद्देश्य कर्मचारियों से संवेदनशील पासवर्ड हासिल करना था।
हमले का तरीका: सोशल इंजीनियरिंग
गूगल ने गुरुवार को प्रकाशित एक ब्लॉग पोस्ट में बताया कि हैकर्स ने कर्मचारियों को निशाना बनाने के लिए "सावधानीपूर्वक सोशल इंजीनियरिंग रणनीति" का इस्तेमाल किया। वे कर्मचारियों को उनके निजी सेलफोन पर कॉल करते थे और खुद को कंपनी के आईटी हेल्प डेस्क का कर्मचारी बताते थे।
हैकर्स कर्मचारियों को यह विश्वास दिलाते थे कि उन्हें आईटी विभाग के एक ज़रूरी निर्देश के तहत अपने पासकी या मल्टी-फैक्टर ऑथेंटिकेशन को अपडेट करने की ज़रूरत है। इसके बाद वे कर्मचारियों को "passkeyhelpdesk" या "secure-passkey" जैसी नकली वेबसाइटों पर भेजते थे। जब कर्मचारी इन वेबसाइटों पर अपना पासवर्ड दर्ज करते, तो हैकर्स फोन पर ही लाइव उनके अकाउंट को हाईजैक कर लेते थे।
कौन सी कंपनियाँ थीं निशाने पर?
इंटरनेट इंटेलिजेंस डेटा से पता चलता है कि हैकर्स ने पासवर्ड चुराने के उद्देश्य से कई प्रमुख कंपनियों के लिए विशेष वेबसाइटें बनाई थीं। इन कंपनियों में शामिल हैं:
 Ad
- ब्लैकस्टोन (Blackstone)
- ब्रिजवाटर एसोसिएट्स (Bridgewater Associates)
- अपोलो ग्लोबल मैनेजमेंट (Apollo Global Management)
- बेन कैपिटल (Bain Capital)
- KKR
- TPG
- CME ग्रुप (CME Group)
- मूडीज़ (Moody's)
रॉयटर्स यह स्थापित नहीं कर सका कि हैकर्स किन कंपनियों में सफलतापूर्वक सेंध लगाने में कामयाब रहे। हालांकि, गूगल ने अपने ब्लॉग पोस्ट में कहा कि कुछ अनाम कंपनियों ने हैकर्स को फिरौती का भुगतान किया।
बाज़ार और निवेशकों के लिए इसका क्या मतलब है
यह घटना दर्शाती है कि अत्याधुनिक सुरक्षा प्रणालियों के बावजूद, मानवीय तत्व (human element) साइबर सुरक्षा में सबसे कमज़ोर कड़ी बना हुआ है। विशेषज्ञों का कहना है कि ये हमले दिखाते हैं कि सबसे पुरानी और कम-तकनीकी वाली तरकीबें भी आज सबसे प्रभावी हो सकती हैं।
गूगल के थ्रेट इंटेलिजेंस ग्रुप के प्रमुख विश्लेषक ऑस्टिन लार्सन के अनुसार, हैकर्स की रणनीति तकनीकी रूप से "जटिल" नहीं है, लेकिन यह "वास्तव में प्रभावी" है। उनका मुख्य उद्देश्य वित्तीय लाभ है, और वे ऐसी फर्मों को निशाना बनाते हैं जिनके पास संवेदनशील डेटा होता है, जिसके बदले वे फिरौती का भुगतान करने को तैयार हो सकती हैं।