
Story
구글, "블랙스톤·CME 등 美 주요 금융사 대상 대규모 해킹 시도"
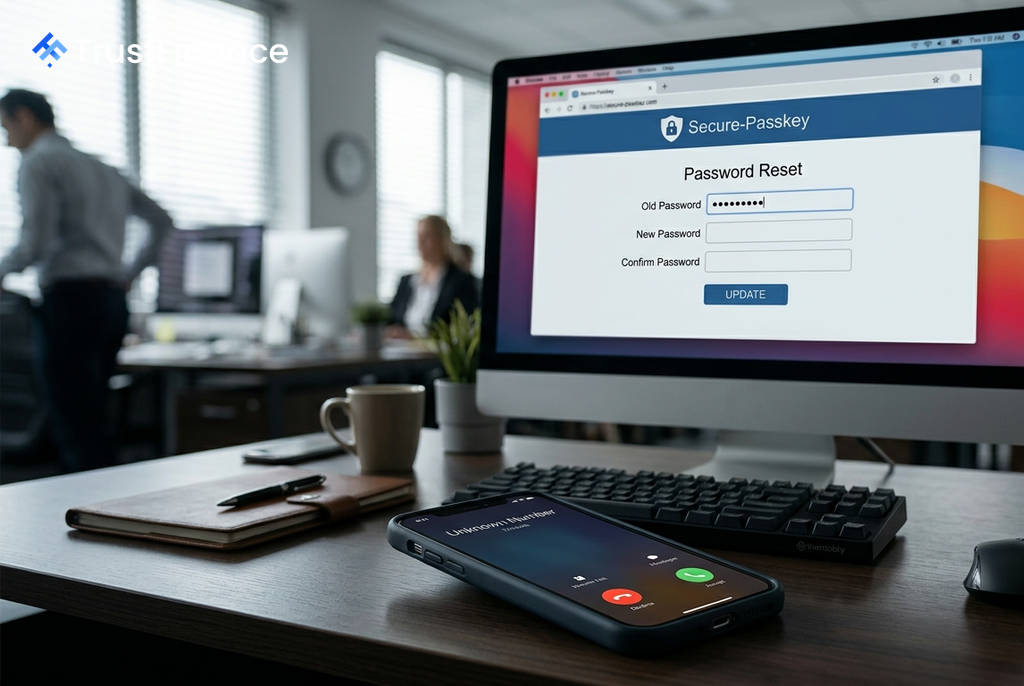
랜섬웨어 해커 그룹이 지난 한 달간 블랙스톤(Blackstone), CME 그룹(CME Group) 등 미국의 저명한 사모펀드 및 금융사를 표적으로 삼아 대규모 해킹을 시도한 것으로 나타났습니다. 로이터 통신이 검토한 구글 및 인터넷 인텔리전스 데이터에 따르면, 이들은 IT 지원팀을 사칭한 전화 통화를 이용해 직원들의 계정 정보를 탈취하는 '사회 공학적(social engineering)' 수법을 사용했습니다.
주요 표적된 금융사와 공격 수법
이번 해킹 시도의 표적이 된 기업 명단에는 세계 최대 규모의 금융 기관들이 포함되었습니다. 구글과 로이터가 확인한 데이터에 따르면 해커들은 다음과 같은 기업들의 직원 비밀번호 탈취를 목적으로 한 피싱 웹사이트를 제작했습니다.
- 사모펀드: 블랙스톤, 브리지워터 어소시에이츠, 아폴로 글로벌 매니지먼트, 베인 캐피털, KKR, TPG
- 금융 서비스: CME 그룹, 무디스
구글에 따르면 해커들은 'Redact', 'Pink' 등의 이름으로 활동하며, 매우 치밀한 사회 공학적 전술을 사용합니다. 이들은 기업의 IT 헬프데스크를 사칭해 직원들의 개인 휴대폰으로 연락한 뒤, '긴급한 패스키 업데이트' 등을 명분으로 위조 웹사이트 접속을 유도했습니다. 직원이 비밀번호를 입력하면, 해커들은 전화 통화를 유지하며 실시간으로 전송되는 다중 인증(MFA) 코드까지 탈취하여 계정 접근 권한을 장악했습니다.
구글의 분석과 잠재적 시장 파급력
 Ad
구글의 위협 분석 그룹(Threat Intelligence Group)은 해커들이 최근 사모펀드, 로펌, 신용평가사 등으로 공격 대상을 전환했다고 밝혔습니다. 구글의 수석 위협 분석가 오스틴 라슨은 "전적으로 돈 문제"라며, 해커들이 민감한 데이터를 보유해 몸값을 지불할 가능성이 높은 기업을 전략적으로 노린다고 설명했습니다.
만약 해킹이 성공했을 경우, 사모펀드가 보유한 비공개 인수합병(M&A) 정보나 포트폴리오 기업의 기밀 자료 등 시장에 큰 영향을 미칠 수 있는 데이터가 유출될 수 있습니다. 이는 관련 기업의 막대한 금전적, 평판 손실은 물론 금융 시장 전반의 안정성을 위협할 수 있는 심각한 리스크입니다.
배경: 보안의 가장 약한 고리 '사람'
이번 공격은 최첨단 AI 기반 위협이 증가하는 상황에서도 가장 고전적인 방식인 '인간'의 심리를 이용하는 수법이 여전히 효과적임을 보여줍니다. 한 사이버 보안 전문가는 "보안 장벽이 아무리 정교하고 높아져도, 결국 경비원을 속여 문을 열게 하는 것과 같다"며 인적 요소가 꾸준히 공격의 표적이 되는 이유를 지적했습니다.
로이터 통신은 어떤 기업이 실제로 해킹 피해를 입었는지 구체적으로 확인할 수 없었으나, 구글은 일부 기업이 해커에게 몸값을 지불했다고 밝혔습니다. 이번 사안에 대해 KKR, 베인 캐피털, CME 등 대부분의 해당 기업들은 논평을 거부했습니다.