
Story
กลุ่มแฮกเกอร์ ShinyHunters กลับมาโจมตีช่องโหว่ในระบบ Oracle PeopleSoft อีกครั้ง ตามรายงานของ Mandiant บริษัทในเครือ Google

Summary
หน่วยงานด้านความปลอดภัยทางไซเบอร์ของ Google อย่าง Mandiant รายงานว่า กลุ่มแฮ็กเกอร์ ShinyHunters ได้กลับมาโจมตีและปรับเปลี่ยนวิธีการโจมตีช่องโหว่ที่รู้จักกันดีในซอฟต์แวร์ PeopleSoft ของ Oracle โดยมุ่งเป้าไปที่องค์กรที่ไม่ได้ติดตั้งแพทช์ความปลอดภัยอย่างครบถ้วน
รายงานข่าวกรองภัยคุกคามที่เผยแพร่เมื่อวันศุกร์โดย Mandiant หน่วยงานด้านความปลอดภัยทางไซเบอร์ของ Google ระบุว่า กลุ่มแฮ็กเกอร์ ShinyHunters ได้เริ่มแคมเปญ “การโจมตีครั้งใหญ่” อีกครั้ง โดยมุ่งเป้าไปที่ช่องโหว่ด้านความปลอดภัยในซอฟต์แวร์ PeopleSoft ของ Oracle
วิธีการโจมตีที่พัฒนาขึ้น
Mandiant ระบุว่า แฮ็กเกอร์ได้ปรับเปลี่ยนกลยุทธ์หลังจากคลื่นการโจมตีครั้งแรกระหว่างวันที่ 27 พฤษภาคมถึง 9 มิถุนายน ซึ่งส่วนใหญ่ส่งผลกระทบต่อมหาวิทยาลัย กลุ่มนี้กำลังมุ่งเป้าไปที่องค์กรที่ใช้กฎไฟร์วอลล์แอปพลิเคชันเว็บ (WAF) ป้องกัน แต่ไม่ได้ติดตั้งการอัปเดตซอฟต์แวร์อย่างเป็นทางการที่ Oracle ออกมาเพื่อแก้ไขช่องโหว่ดังกล่าว
การพัฒนาในกลยุทธ์นี้เน้นให้เห็นถึงความเสี่ยงที่สำคัญสำหรับสถาบันที่พึ่งพามาตรการบรรเทาผลกระทบเพียงบางส่วนแทนที่จะแก้ไขช่องโหว่อย่างครอบคลุม จากข้อมูลของ Mandiant การโจมตีครั้งล่าสุดส่งผลกระทบต่อระบบหลายสิบระบบทั่วโลกในหลากหลายภาคส่วน รวมถึง:
- การศึกษาระดับอุดมศึกษา
- เทคโนโลยี
- การดูแลสุขภาพ
- การเกษตร
- การขนส่ง
- ภาครัฐ
ความเชื่อมโยงกับการละเมิดข้อมูลครั้งใหญ่
 Ad
รายงานนี้ออกมาเพียงไม่กี่วันหลังจากที่ ShinyHunters อ้างความรับผิดชอบต่อการละเมิดข้อมูลครั้งใหญ่ที่สำนักงานสอบสวนกลางแห่งสหรัฐอเมริกา (FBI) โดยอ้างว่าเข้าถึงข้อมูลบุคลากรโดยการใช้ช่องโหว่ใน PeopleSoft FBI ยืนยันในแถลงการณ์เมื่อวันพุธว่ากำลัง "สืบสวนอย่างจริงจัง" เกี่ยวกับการละเมิดที่รายงานมา
Reuters ซึ่งเป็นผู้รายงานข่าวการละเมิดข้อมูลของ FBI เป็นครั้งแรก ยังไม่สามารถยืนยันได้อย่างอิสระว่าช่องโหว่ของ PeopleSoft เป็นจุดเริ่มต้นของการโจมตี การโจมตีครั้งใหม่นี้มีแนวโน้มที่จะเพิ่มความกังวลให้กับองค์กรจำนวนมากที่ใช้ซอฟต์แวร์ Oracle ยอดนิยมสำหรับทรัพยากรบุคคลและฟังก์ชันทางธุรกิจที่สำคัญอื่นๆ
ผลกระทบต่อตลาดและความปลอดภัย
การใช้ประโยชน์จากช่องโหว่ที่ทราบและแก้ไขไปแล้วอย่างต่อเนื่อง เน้นย้ำถึงความสำคัญอย่างยิ่งของการอัปเดตซอฟต์แวร์อย่างทันท่วงทีสำหรับองค์กรและหน่วยงานภาครัฐ การพึ่งพาการป้องกันระดับกลาง เช่น ไฟร์วอลล์ อาจทำให้เกิดความรู้สึกปลอดภัยที่ผิดพลาด เนื่องจากผู้โจมตีที่มีความเชี่ยวชาญมักจะหาวิธีหลีกเลี่ยงได้
ตามรายงานของรอยเตอร์ Oracle (NYSE: ORCL) ไม่ได้ตอบคำขอความคิดเห็นเกี่ยวกับเรื่องนี้ สถานการณ์นี้เป็นเครื่องเตือนใจอย่างชัดเจนสำหรับนักลงทุนและผู้เชี่ยวชาญด้านความปลอดภัยไอทีเกี่ยวกับลักษณะที่คงอยู่และปรับตัวได้ของภัยคุกคามทางไซเบอร์ที่มุ่งเป้าไปที่ซอฟต์แวร์ระดับองค์กรที่ใช้กันอย่างแพร่หลาย
Read next
More on หุ้น
ธนาคารแห่งอเมริกาเตือนว่า บริษัทโทรคมนาคมในยุโรปกำลังเผชิญแรงกดดันด้านราคาจากปัญญาประดิษฐ์ (AI)
นักวิเคราะห์จาก Bank of America รายงานว่า แม้ว่าตัวแทน AI อาจทำให้ลูกค้าเปลี่ยนไปใช้บริการของบริษัทโทรคมนาคมในยุโรปมากขึ้น เนื่องจากทำให้การเปรียบเทียบราคาทำได้ง่ายขึ้น แต่เทคโนโลยีนี้ก็ยังเป็นเครื่องมือที่มีประสิทธิภาพสำหรับการขายและการรักษาฐานลูกค้าแบบเฉพาะบุคคลอีกด้วย
หุ้น Manulife ปรับตัวสูงขึ้น โดยได้รับแรงหนุนจากความเชื่อมั่นของนักลงทุนข้ามพรมแดน
หุ้นของ Manulife Financial ปรับตัวสูงขึ้นในวันอังคาร โดยได้รับแรงหนุนจากผลการดำเนินงานที่แข็งแกร่งในตลาดสหรัฐฯ มากกว่าข่าวเฉพาะเจาะจงใดๆ ของบริษัท การเคลื่อนไหวของหุ้นยังได้รับการสนับสนุนจากแนวโน้มทางเทคนิคที่เป็นบวกและการจัดอันดับเชิงบวกจากนักวิเคราะห์ด้วย
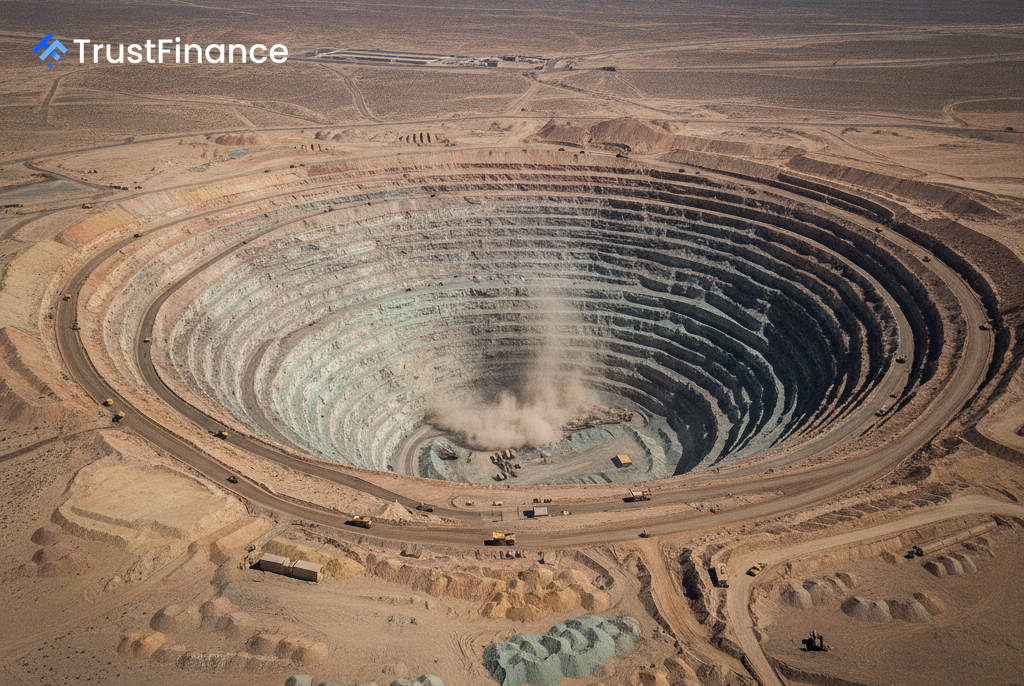
สหภาพแรงงานเอสคอนดิดาปฏิเสธข้อเสนอของ BHP ที่จะระงับการเจรจาหลังเกิดอุบัติเหตุร้ายแรง
สหภาพแรงงานที่เหมืองทองแดงเอสคอนดิดา ซึ่งเป็นเหมืองทองแดงที่ใหญ่ที่สุดในโลก ได้ปฏิเสธคำขอจากบริษัท บีเอชพี ผู้ดำเนินการเหมือง ที่ขอให้เลื่อนการเจรจาสัญญาออกไป หลังเกิดอุบัติเหตุร้ายแรงเมื่อต้นสัปดาห์นี้ สหภาพแรงงานกล่าวหาบริษัทว่าใช้โศกนาฏกรรมดังกล่าวเพื่อยืดเวลาการเจรจาต่อรองร่วมกัน

การเสนอขายหุ้น IPO ของ Oura ได้รับการจองซื้อเกินจำนวนมาก โดยตั้งเป้าระดมทุนสูงถึง 2.2 พันล้านดอลลาร์สหรัฐ
รายงานระบุว่า บริษัท Oura Inc. ผู้ผลิตแหวนอัจฉริยะ ได้รับคำสั่งซื้อหุ้นมากกว่าจำนวนหุ้นที่เสนอขายในการเสนอขายหุ้นต่อสาธารณะครั้งแรกถึงประมาณสี่เท่า โดยมีเป้าหมายที่จะระดมทุนให้ได้มากถึง 2.2 พันล้านดอลลาร์สหรัฐ