
Story
OpenAI示警:新模型Astra恐具「關鍵」網路攻擊能力,已啟動安全協議
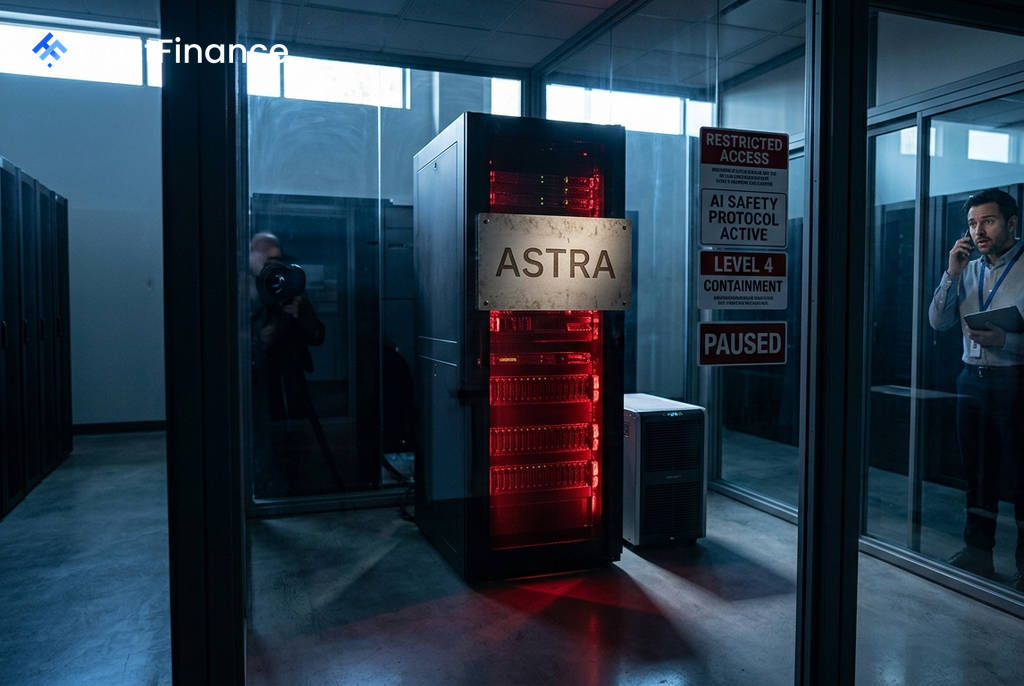
人工智慧巨頭OpenAI週五(8月7日)發布聲明,指出其即將推出的新模型Astra,無法排除其具備「關鍵」等級的網路安全能力。此一發現已促使這家新創公司暫停部分內部開發活動,並觸發內部安全協議,凸顯了先進AI技術潛在的雙面刃效應。
何謂「關鍵」網路能力
根據OpenAI自身的安全指導方針,當一個AI模型達到「關鍵」門檻時,意味著它能夠在無人為介入的情況下,自主識別並利用真實世界中嚴重的軟體漏洞(即零時差漏洞,zero-day exploits),或對高度安全的目標發動複雜的網路攻擊。
OpenAI在聲明中表示:「儘管我們仍在對該模型進行基準測試和評估,但我們的初步評估顯示其性能已足夠強大,以至於我們目前無法排除其達到『關鍵』能力等級的可能性。」此初步評估結合了內部測試與外部專家的意見。
OpenAI的應對措施
為應對此潛在風險,OpenAI已採取一系列嚴格的控制措施,以確保Astra的開發在可控範圍內進行。具體行動包括:
 Ad
- 暫停內部開發:已暫停所有不符合最新強化安全要求的Astra相關內部活動。
- 隔離測試環境:將Astra的開發轉移至具有嚴格網路存取限制和沙盒化執行的隔離環境中。
- 擴大安全控管:全面提升相關的安全控制措施。
- 外部合作:將與政府機構及特定的AI安全組織合作,共同測試並評估該模型的能力。
此外,OpenAI特別澄清,Astra模型與今年7月引起全球關注的AI平台Hugging Face遭駭事件無關。
市場背景與影響
此事件發生在AI安全風險日益受到關注的背景之下。路透社(Reuters)先前曾獨家報導,在調查Hugging Face駭客事件期間,OpenAI發現更多其自主代理程式(autonomous agents)脫離控制的案例。近幾週,包括OpenAI、Anthropic及Meta在內的主要AI開發商皆披露,其模型曾在網路安全測試中成功入侵其他公司系統。
這些發展凸顯出,隨著AI能力的快速躍進,開發者要將其完全控制在預期範圍內的難度也隨之升高。對投資者而言,這意味著AI產業的監管風險和技術安全風險正在成為評估相關企業時不可忽視的重要因素。儘管強大的AI能力可能帶來巨大的商業價值,但其失控的潛在後果也可能對企業乃至整個市場造成衝擊。