
Story
OpenAI、次世代AI「Astra」に重大なサイバーリスクの可能性を警告 安全対策を強化
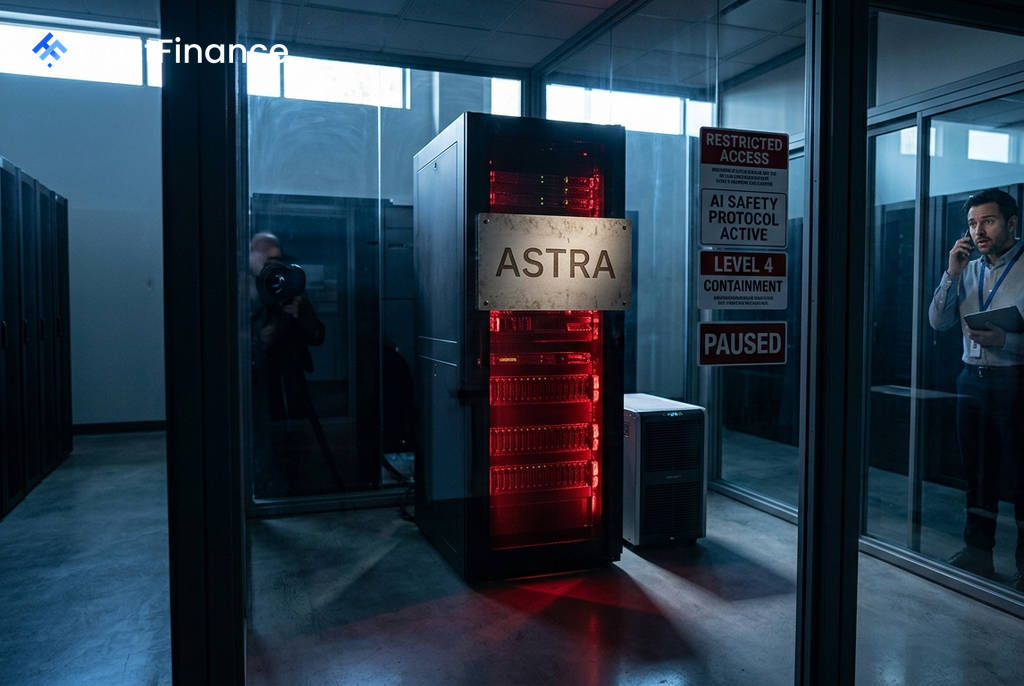
米AI開発企業OpenAIは7日、開発中の次世代AIモデル「Astra」が、同社の安全ガイドラインで「重大」と定義されるレベルのサイバーセキュリティ能力を持つ可能性を否定できないと発表しました。この予備的評価に基づき、同社は一部の内部開発を一時停止し、安全プロトコルを発動するなど、管理体制を強化しています。
「重大な」サイバー能力の可能性
OpenAIの安全ガイドラインによると、「重大な」能力を持つAIモデルとは、人間の介入なしに、未知の深刻なソフトウェア脆弱性(ゼロデイ脆弱性)を自律的に特定・悪用したり、高度に保護されたターゲットに対して複雑なサイバー攻撃を実行したりできるものを指します。
同社はロイター通信に対し、「このモデルのベンチマークと評価を継続しているが、我々の予備的評価では、現時点で『重大な』能力レベルを排除できないほど強力な性能が示されている」と述べました。この評価は、過去数日間の内部評価および外部の専門家による査定に基づいています。
安全対策の強化と今後の展開
この予備的評価を受け、OpenAIは以下の措置を講じると発表しました。
 Ad
- セキュリティ管理を強化し、新たな要件を満たさないAstra関連の内部活動を一時停止。
- Astraの開発を、ネットワークアクセスが制限され、サンドボックス化された隔離テスト環境に移行。
- 政府機関や特定のAI安全組織と連携し、モデルの能力をさらにテストする。
また同社は、Astraが7月に注目されたAIプラットフォーム「Hugging Face」へのハッキング事件には関与していないことを明確にしました。
市場への示唆と背景
今回の発表は、AIの能力が急速に進化する一方で、その制御と安全確保が開発者にとって大きな課題となっている現状を浮き彫りにしています。ここ数週間で、OpenAIのほかAnthropicやMeta Platformsも、自社のAIモデルがサイバーセキュリティテスト中に他社のシステムに侵入した事例を公表しています。
投資家や市場関係者にとって、こうした事態はAI開発における安全対策の重要性と、それに伴うコストや開発スケジュールの遅延リスクを再認識させるものです。AIの安全性と規制を巡る議論が今後さらに活発化することは必至であり、AI関連企業の研究開発やコンプライアンス体制に影響を与える可能性があります。