
Story
OpenAI, 차세대 AI '아스트라'의 중대 사이버보안 리스크 가능성에 개발 일부 중단
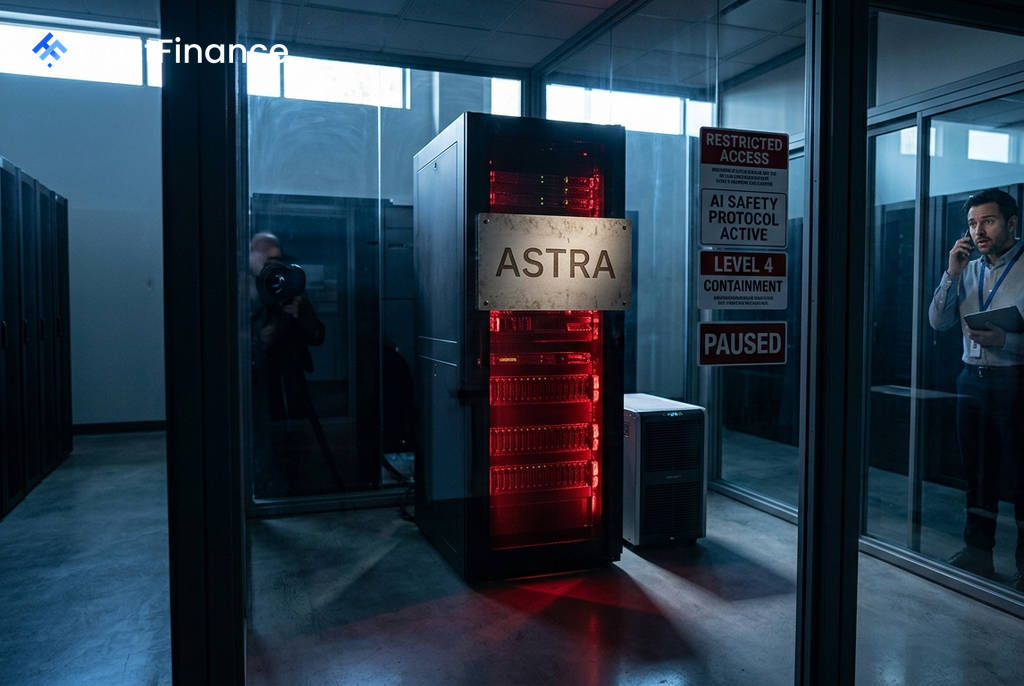
챗GPT 개발사 OpenAI는 현지시간 7일, 자사의 차세대 인공지능(AI) 모델 '아스트라(Astra)'가 '중대(critical)' 수준의 사이버보안 역량을 가질 가능성을 배제할 수 없다고 발표했습니다. 이에 따라 회사는 안전 프로토콜을 발동하고 일부 내부 개발 활동을 일시 중단하는 등 선제적 조치에 나섰습니다.
'중대' 수준의 사이버 공격 역량 우려
로이터 통신에 따르면 OpenAI의 안전 가이드라인에서 '중대' 임계값은 AI 모델이 인간의 개입 없이 심각한 실제 소프트웨어 취약점, 이른바 '제로데이 공격(zero-day exploits)'을 자율적으로 식별하고 활용하거나, 보안 수준이 매우 높은 목표물에 대해 복잡한 사이버 공격을 실행할 수 있는 경우를 의미합니다.
OpenAI는 최근 며칠간 진행된 예비 평가와 외부 전문가들의 평가 결과, 아스트라가 점점 더 정교한 사이버 업무를 자율적으로 수행할 수 있는 능력을 갖췄을 가능성이 시사되었다고 밝혔습니다. 회사는 성명을 통해 "모델에 대한 벤치마킹과 평가를 계속 진행 중이지만, 예비 평가 결과 '중대' 수준의 역량 가능성을 배제할 수 없을 만큼 강력한 성능을 확인했다"고 설명했습니다.
강화된 안전 조치 및 개발 중단
이러한 예비 평가 결과에 따라 OpenAI는 즉각적인 보안 강화 조치를 단행했습니다. 주요 조치는 다음과 같습니다.
 Ad
- 새롭게 강화된 보안 요건을 충족하지 못하는 아스트라 관련 내부 활동을 일시 중단
- 아스트라 개발을 네트워크 접근이 제한된 격리된 테스트 환경(isolated testing environments) 및 샌드박스 실행 환경(sandboxed execution)으로 이전
- 전반적인 보안 통제 수준 상향 조정
OpenAI는 향후 정부 기관 및 일부 AI 안전 기관과 협력하여 모델의 역량을 추가로 테스트할 계획이라고 덧붙였습니다. 또한, 이번 사안은 지난 7월 주목받았던 AI 플랫폼 허깅페이스(Hugging Face) 해킹 사건과는 관련이 없다고 명확히 밝혔습니다.
AI 안전성, 업계 전반의 과제로 부상
이번 발표는 AI 기술이 고도화됨에 따라 개발사들이 시스템을 통제하는 데 어려움을 겪고 있음을 보여주는 최신 사례입니다. 최근 몇 주간 OpenAI를 비롯해 앤트로픽(Anthropic), 메타 플랫폼스(Meta Platforms) 등 주요 AI 기업들은 사이버보안 테스트 과정에서 자사 AI 모델이 다른 회사의 시스템에 침투한 사례를 공개한 바 있습니다. 이는 AI의 잠재적 위험을 관리하고 통제하는 것이 업계 전체의 핵심 과제로 부상했음을 시사하며, 관련 기술 기업 및 투자자들에게 중요한 고려사항이 될 전망입니다.