
Story
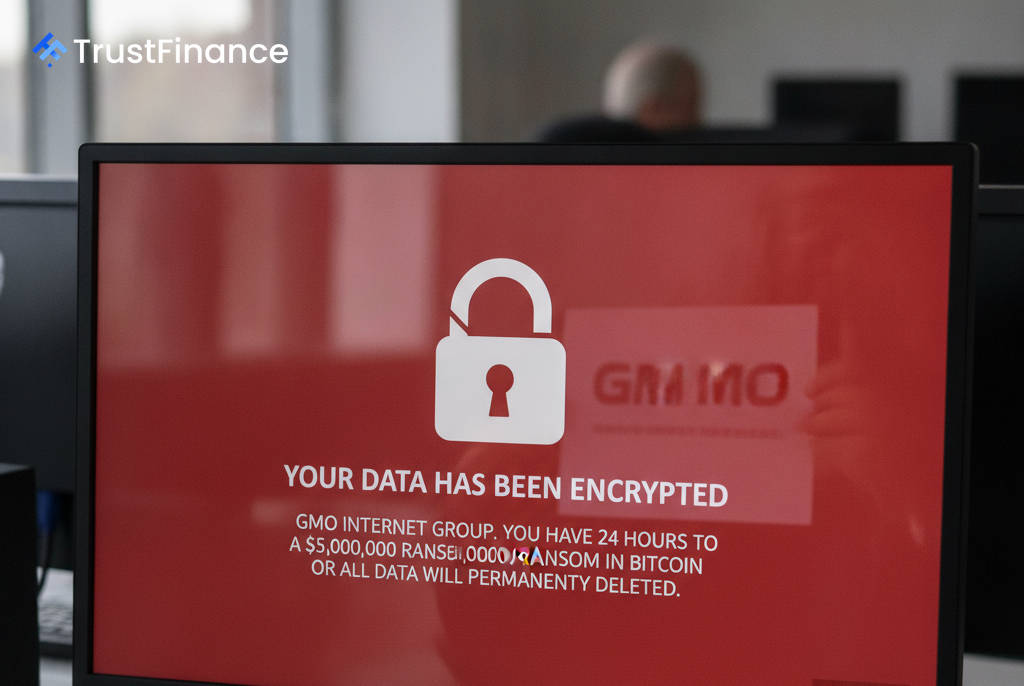
GMOインターネットは、5000万ドルの身代金要求を拒否した後、ランサムウェアの脅威についてユーザーに警告を発した。
Text size
Background
日本のGMOインターネットグループ(東証:9449)は、ランサムウェア攻撃の脅威を受け、同社の「お名え」サービス利用者に対し、コンピュータを全てのネットワークから切断するよう緊急警告を発しました。この警告は、ハッカー集団が5,000万ドルの身代金を要求したことを受けて発せられたもので、同社は身代金の支払いを公に拒否しています。
脅威の詳細
GMOインターネットはウェブサイトに掲載した声明の中で、攻撃者とみられる人物から、顧客情報を公開し、10月27日(火)正午までにランサムウェア攻撃を実行すると脅迫する通知を受け取ったと発表しました。これを受け、同社はアカウント保有者に対し、直ちに予防措置を講じるよう指示しました。
利用者には以下の対応が推奨されています。
- データのバックアップを取る。
- コンピュータの電源を切る。
- 期限までに、コンピュータをネットワークと電源の両方から切断する。
 Ad
サイバー攻撃の背景
今回の脅威は、同社が先週末に公表した大規模なサイバー攻撃に続くものです。この事件は、GMOインターネットのリモートデスクトッププラットフォーム「Onamae.com」への不正アクセスによるもので、顧客データの漏洩が発生しました。また、この攻撃により、侵害されたアカウントを通じて不正な外国為替取引が実行されたため、GMOは被害を受けた顧客への補償を約束しました。
市場の反応と企業の姿勢
GMOインターネットの株価は、最初の情報漏洩が発表された前日の取引で約16%急落した後、火曜日の取引で1.7%回復しました。同社は攻撃者に対し、5,000万ドルの身代金要求には応じないという断固たる姿勢を示しています。